
Почему не работает api ключ вайлдберриз: причины 401 ошибки и сброса токенов
Когда возникает вопрос, почему не работает api ключ вайлдберриз, ответ в большинстве случаев кроется не в самом кабинете продавца, а в протоколах обмена данными. Селлеры теряют заказы и срывают сроки отгрузок по FBS, когда интеграция с учетной системой внезапно отваливается на странице авторизации. Маркетплейсы регулярно обновляют шлюзы, вводят жесткие лимиты на частоту обращений и меняют форматы токенов. Понимание механики HTTP-заголовков (Headers), работы кэша серверов и правильной выдачи прав доступа позволяет восстановить соединение за минуты, а не ждать ответа Service Desk сутками.
Коротко: чек-лист причин и тайминг диагностики
Когда API-ключ невалиден WB или Ozon, проверьте базовые триггеры до перевыпуска токена:
- Рассинхрон кэша (до +20 минут): новые токены начинают работать не сразу. Микросервисам авторизации требуется время на репликацию.
- Формат токена: современный стандарт — JWT (начинается с
eyJ). Старые форматы Base64 больше не поддерживаются новыми методами API. - Права доступа (Scopes): метод API вернет ошибку, если для изменения цен используется токен с правами «Только чтение».
- Блокировка IP: запросы с зарубежных серверов (Hetzner, AWS) часто отбиваются DDoS-защитой маркетплейса.
- Лимит запросов: более 10 запросов в секунду на сервис цен приводят к временной блокировке шлюза [1].
Рассинхрон инфраструктуры и кэширование
Самая частая ошибка при настройке — сгенерировать новый ключ в ЛК «WB Партнеры», вставить его в систему учета и сразу отправить запрос. Получив отказ, пользователь генерирует следующий токен. Это замкнутый круг.
Инфраструктура Wildberries и Ozon распределена по десяткам кластеров. После того как вы нажали «Создать» в кабинете продавца, изменения записываются в базу данных, но микросервисы, обрабатывающие Content API или логистику, продолжают использовать старый кэш. Официальное время обновления прав — от 5 до 20 минут [3].
Шаги с таймером: переподключение без паники
- Удалите неработающий токен.
- Создайте новый с периодом жизни 180 дней (рекомендованный срок для стабильного комплаенса) [2].
- Вставьте токен в вашу систему (1С-Битрикс, МойСклад, МЕТЧ).
- +15 минут — таймер ожидания. Никаких тестовых запросов в этот период.
- Проверка соединения.
Проблема Headers: путаница с префиксом Bearer
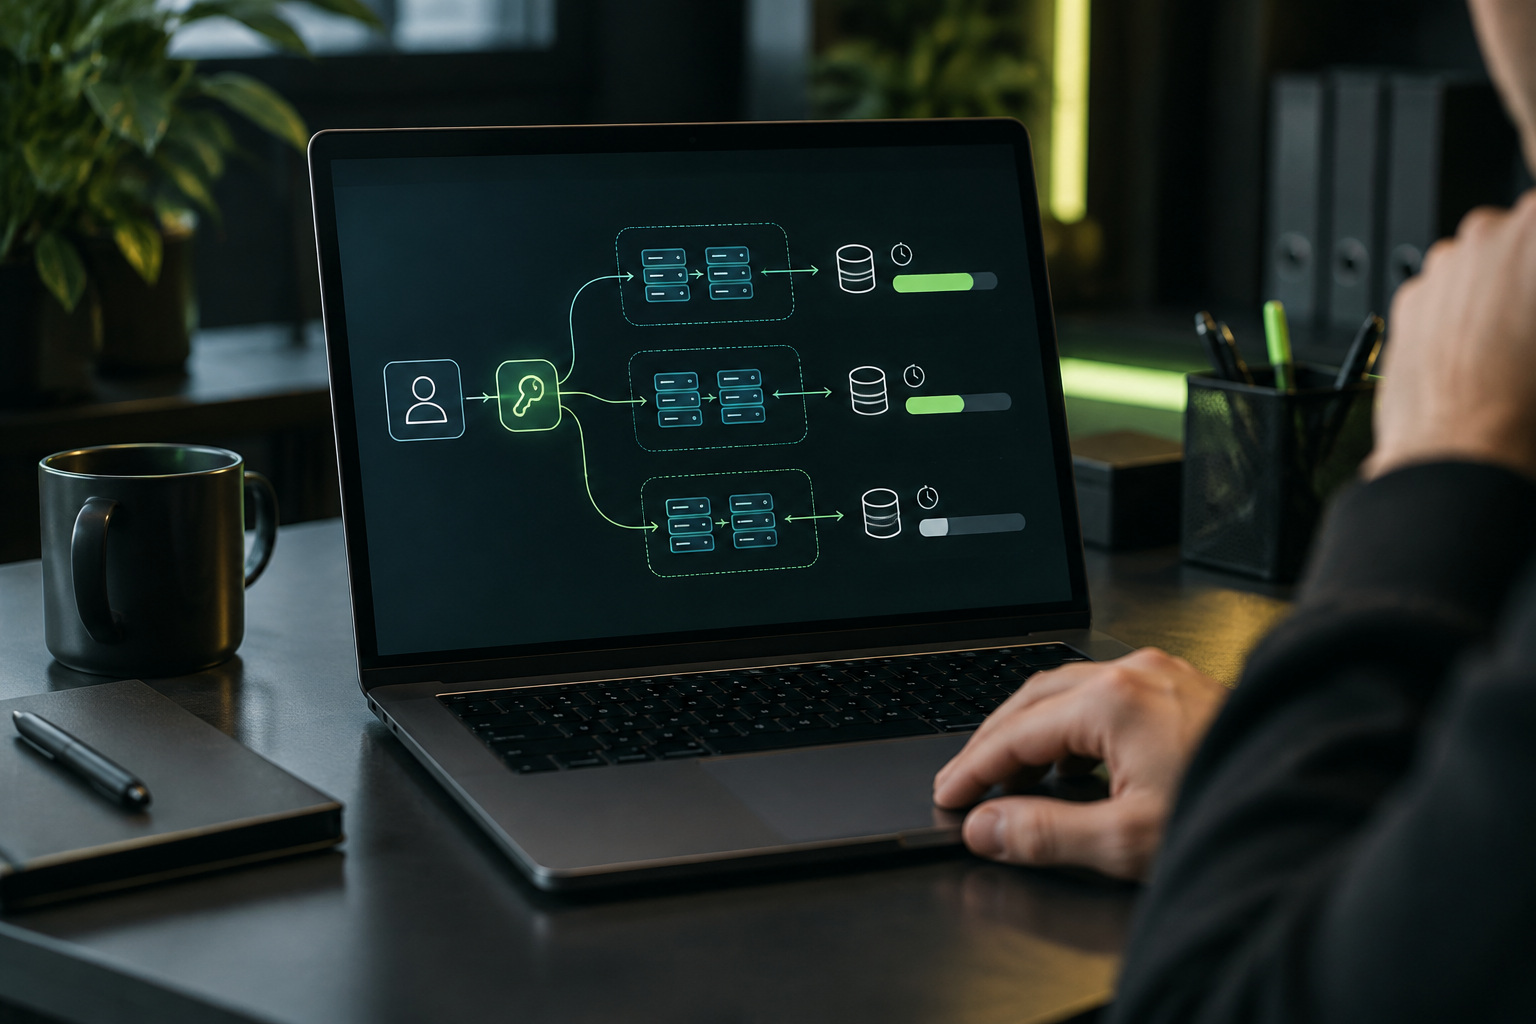
Маркетплейсы переводят инфраструктуру на новые стандарты безопасности (API v2/v3). Основная проблема авторизации заключается в неверном формировании HTTP-запроса на стороне учетной системы.
Многие интеграции продолжают отправлять токены в старом формате Authorization: <token>. Однако современные методы требуют явного указания схемы авторизации — Bearer. Если ваша система передает чистый токен туда, где требуется Authorization: Bearer <token>, сервер маркетплейса не распознает строку и моментально вернет статус 401 Unauthorized. Это критично при загрузке тяжелых документов: декларация соответствия или отказное письмо не пройдут модерацию, если Content API отклонит пакет данных из-за неверного заголовка.
Таблица кодов ошибок и статусов API
Для локализации проблемы необходимо смотреть на код ответа сервера, а не на интерфейс товароучетной системы.
| Код ошибки HTTP | Значение | Почему возникает | Как исправить |
|---|---|---|---|
| 401 Unauthorized | Ошибка авторизации | Токен истек, удален, неверный формат (отсутствует Bearer) или содержит лишние пробелы. |
Перевыпустить ключ, проверить Headers, убедиться, что скопирована вся строка eyJ... |
| 403 Forbidden | Недостаточно прав | Попытка выполнить POST/PUT запрос токеном, у которого стоит галочка «Только чтение». | Выпустить новый токен, выбрав нужные категории (Контент, Цены, Поставки). |
| 403 Cloudflare Error | Блокировка по IP | WAF/DDoS-Guard маркетплейса заблокировал IP-адрес вашего сервера (часто для зарубежных хостингов). | Перенести скрипты на российские IP или использовать прокси. |
| 429 Too Many Requests | Превышение лимитов | Отправка более 1 запроса в минуту для тяжелых отчетов или более 10 rps для цен [1]. | Внедрить очереди запросов (Rate Limiting) на стороне клиента. |
| 500, 502, 504 | Ошибка на стороне маркетплейса | Падение серверов WB/Ozon, таймауты шлюза. | Ждать. Проблема не в токене, а в стабильности площадки. |
Невидимые блокировки WAF и DDoS-защиты
Маркетплейсы агрессивно защищаются от парсинга и DDoS-атак. Если ваша интеграция или самописный скрипт размещены на популярных зарубежных облаках (DigitalOcean, AWS, Hetzner), запросы могут даже не доходить до серверов проверки токенов.
Защитные экраны (WAF) отдают 403 ошибку в формате HTML-страницы Cloudflare или DDoS-Guard, а не стандартный JSON-ответ API. Парсер вашей системы падает с критической ошибкой, создавая иллюзию, что слетел API-ключ. Решение здесь одно — маршрутизация трафика через белые российские IP-адреса.
Шпаргалка по API: как проверить токен самостоятельно
Не ждите разработчиков. Если интеграция не работает, изолируйте проблему. Проверьте валидность ключа напрямую к серверам Wildberries с помощью консольной утилиты cURL или онлайн-сервиса (например, ReqBin).
Шаблон проверочного запроса к сервису контента:
curl -X 'GET' \
  'https://content-api.wildberries.ru/content/v2/get/cards/trash' \
  -H 'accept: application/json' \
  -H 'Authorization: Ваш_JWT_Токен_Здесь'
Если сервер возвращает {"cards": []} или список карточек — токен полностью рабочий. Проблема на стороне вашей 1С или CRM. Если возвращается код 401 — ключ действительно невалиден.
Лимит запросов: почему слетает API ключ Озон и WB при нагрузках
Обе площадки жестко регламентируют Rate Limits. Для Wildberries это 1 запрос в минуту на тяжелые методы сервиса статистики (остатки, заказы, продажи) и до 3–5 rps (запросов в секунду) на базовые операции [1].
Когда система учета пытается синхронизировать каталог на десятки тысяч SKU в несколько потоков, маркетплейс отвечает ошибкой 429 Too Many Requests. Некоторые непродуманные интеграции воспринимают код 429 как потерю авторизации и сбрасывают соединение, требуя от селлера заново ввести ключ. На самом деле токен валиден, просто сервер временно ограничил прием данных.
Что будет, если игнорировать управление лимитами: Антипример: селлер настраивает ежеминутную выгрузку остатков FBS через прямой скрипт без очередей. Через час WB фиксирует аномалию и начинает отдавать 429 ошибку. Из-за отсутствия обработки статуса 429 скрипт продолжает направлять запросы. Итог: маркетплейс принудительно отзывает токен (инвалидирует его), карточки падают в Out of Stock (OOS), селлер получает штрафы за отмену заказов, которые не смог подтвердить.
Сценарии авторизации и управление правами
Выбор Scope (прав доступа) — это баланс между безопасностью и функциональностью.
Сценарий 1: Синхронизация цен и остатков (Каталог 5000+ SKU) Требуется токен с правами «Цены и скидки», «Маркетплейс» (для FBS). Обязательно снимается ограничение «Только чтение», иначе методы POST для обновления прайс-листа вернут 403 ошибку.
Сценарий 2: Загрузка разрешительной документации (ТН ВЭД, Сертификаты) Для работы с ФГИС и привязки документов к карточкам требуется доступ к категории «Контент». Именно здесь критична стабильность: при загрузке скан-копий отказных писем сессия не должна прерываться.
Сценарий 3: Аналитика и юнит-экономика Достаточно прав «Статистика» и «Аналитика» в режиме «Только чтение». Если внешний сервис просит права на редактирование контента для построения дашбордов — это повод усомниться в его архитектуре.
Архитектура МЕТЧ: безопасная авторизация без блокировок
Мы в МЕТЧ понимаем, что каждый сбой API — это риск пессимизации карточки и просадки выручки. Автоматизируя работу с сертификатами, мы выстроили процесс, который исключает рутину перевыпуска ключей.
Наша Страница авторизации спроектирована под актуальные требования 289-ФЗ и протоколы маркетплейсов:
- Принцип минимальных привилегий: мы не требуем полного доступа к кабинету. МЕТЧ запрашивает только те Scopes, которые необходимы для привязки сертификатов.
- Алгоритмы умных повторов (Smart Retries): если маркетплейс отвечает ошибкой 429 или 502, МЕТЧ не сбрасывает ваш токен. Система ставит задачу в очередь и плавно повторяет запрос через экспоненциально увеличивающиеся интервалы (Exponential Backoff). Это защищает ваш аккаунт от теневых блокировок.
- Строгая валидация JWT: проверяем формат ключа до отправки на сервер WB, исключая ошибки 401 из-за пробелов или отсутствия заголовка Bearer. Это экономит время на дебаггинге при каждом подключении.
Вопросы и ответы
Как обновить токен маркетплейса, не прерывая работу текущих интеграций? В ЛК «WB Партнеры» можно создать несколько активных ключей одновременно. Сгенерируйте новый токен, дайте ему имя (например, "METCH_API"), подождите 15 минут и только затем удаляйте старый, который требует замены. Это обеспечит бесшовный переход.
Почему токен работает в Postman, но выдает ошибку в 1С?
Проблема кроется в формировании HTTP-запроса вашей учетной системой. Скорее всего, 1С передает неверные заголовки Content-Type или забывает добавить префикс Bearer перед JWT-токеном для новых методов API v3.
Сколько живет токен Ozon и Wildberries? Для Ozon API-key (Client-Id + Api-Key) действует бессрочно до его ручного удаления или смены пароля от кабинета. Для Wildberries актуальные токены выпускаются на 90, 180 дней или бессрочно. Рекомендуемый цикл ротации — каждые 180 дней [2].
Что делать, если техподдержка WB не отвечает на тикет по API? Проверить статус работы API-шлюзов в официальном канале мониторинга. Если массового сбоя нет, перевыпустить токен, сменить IP-адрес исходящих запросов и протестировать соединение через независимый клиент (cURL).
Запуск без рутины
Комплаенс на маркетплейсах больше не прощает ручного ввода. Ошибки авторизации — это маркер того, что ваши процессы требуют системного инженерного подхода. Токены не должны прерывать работу в период пиковых отгрузок, а привязка сертификатов к тысячам SKU не должна останавливаться из-за некорректно обработанной 429 ошибки. Настройте правильные права доступа, используйте стабильные интеграции и переведите управление документами на автоматизированные алгоритмы, которые понимают логику и протоколы маркетплейсов.
Источники
[1] Портал документации API — openapi.wildberries.ru [2] Кабинет разработчика и генерации ключей — seller.wildberries.ru [3] Документация для разработчиков — dev.wildberries.ru